
关于魔方财务上传文件提权漏洞的修复通知
各位站点管理员:
魔方财务在 IDC 售卖系统里算好用的一套。但从去年开始,AI 把漏洞挖掘门槛拉低了不少,以前要手工翻半天代码,现在扫描器一晚上能跑几十万条路径。最近圈子里公开了魔方财务的上传文件提权漏洞,已经有人中招:凌晨收到监控告警,/upload/ 目录里突然多了个 .php 文件,第二天权限就被提了。
问题出在上传链路;先把伪静态规则堵上,别让 upload 目录里的 PHP 跑起来。
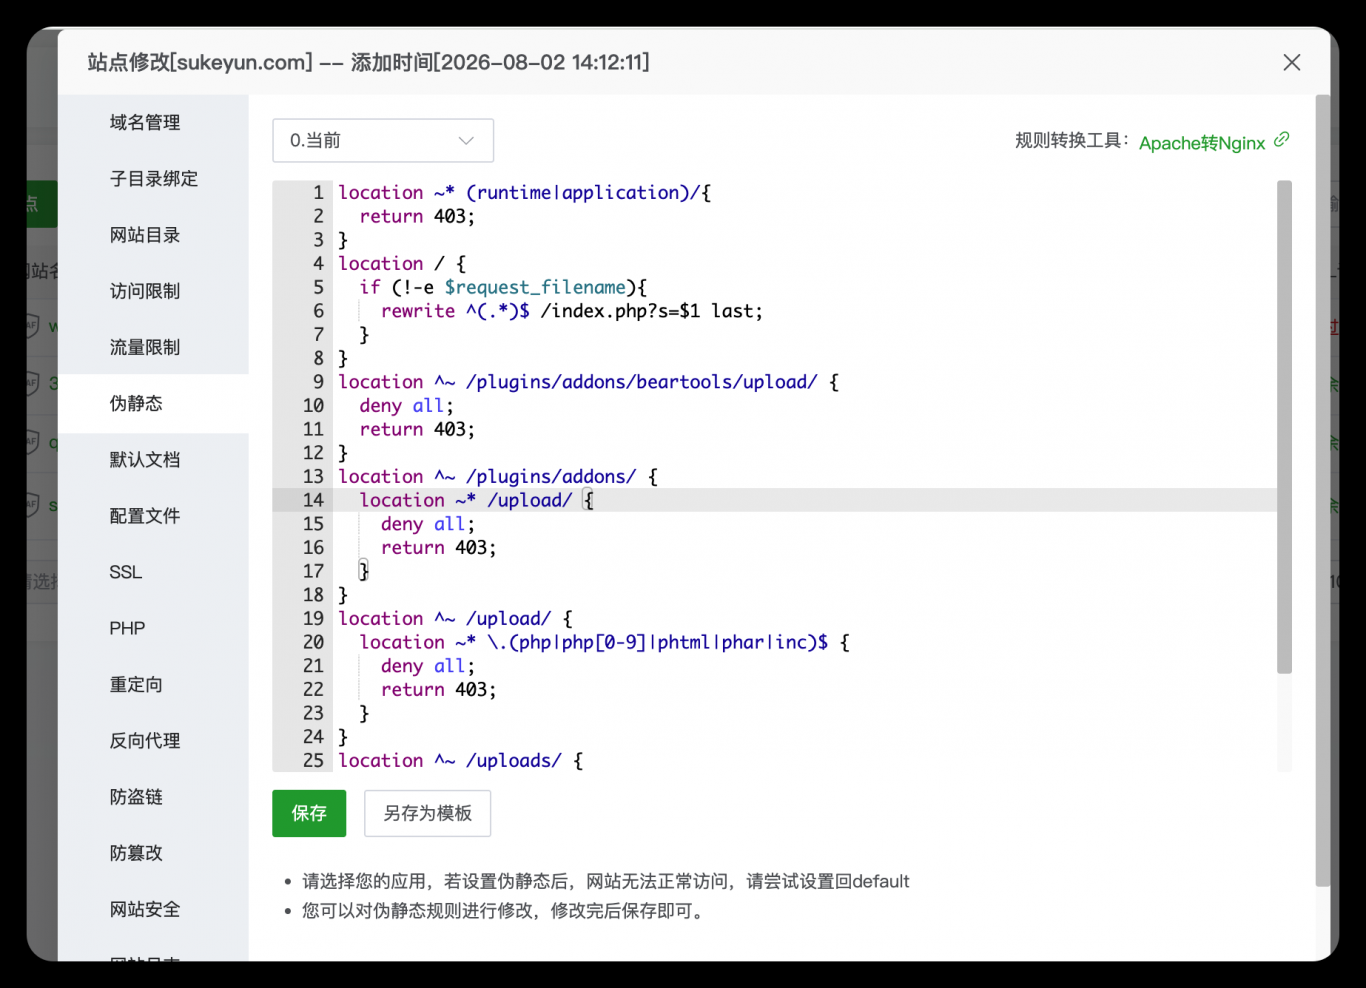
修复方式不复杂:给网站设置伪静态。下面这段 Nginx 规则,直接加到站点配置里。用宝塔的,进站点设置 -> 伪静态粘贴;手写 conf 的,合并到 server {} 段内。
location ~* (runtime|application)/{
    return 403;
}
location / {
    if (!-e $request_filename){
        rewrite ^(.*)$ /index.php?s=$1 last;
    }
}
location ^~ /plugins/addons/beartools/upload/ {
    deny all;
    return 403;
}
location ^~ /plugins/addons/ {
    location ~* /upload/ {
        deny all;
        return 403;
    }
}
location ^~ /upload/ {
    location ~* \.(php|php[0-9]|phtml|phar|inc)$ {
        deny all;
        return 403;
    }
}
location ^~ /uploads/ {
    location ~* \.(php|php[0-9]|phtml|phar|inc)$ {
        deny all;
        return 403;
    }
}
规则加完,重载 Nginx,再拿上传路径测一遍,403 才算数。
已经发现异常文件的站点,先备份日志和样本,再清理后门;同时检查计划任务、管理员账号和数据库连接配置。别只删文件就完事,入口没堵,下次还会进来。
请各站点管理员尽快安排处理。改完记得回执,有疑问联系运维。








这一切,似未曾拥有